Hacktron: Claude, üç araştırmacının OpenAI sistemine sızmasına yardımcı oldu
Özet
Güvenlik girişimi Hacktron AI, üç araştırmacının Anthropic’in Claude modeli desteğiyle OpenAI'ın özel kaynak kodlarına 72 saatten kısa bir sürede erişim sağladığını duyurdu. Saldırının, OpenAI topluluk forumundaki bir görsel yükleme hatasından başlayarak sistemdeki ikinci bir açık üzerinden personel jetonlarının ele geçirilmesiyle ilerlediği belirtiliyor. Araştırmacılar, bu açıklar sayesinde özel GitHub ortamındaki dokümantasyon dosyalarına erişip Codex modeline komutlar ilettiğini ancak kodları indirmediklerini ifade ediyor. OpenAI'ın söz konusu sorunları giderdiği bildirilirken, Hacktron bu bulguları yayınlayarak güvenlik açıklarını detaylandırdı.
Güvenlik girişimi Hacktron AI, üç araştırmacısının Anthropic’in Claude modeli yardımıyla, 72 saatten kısa bir sürede OpenAI'ın özel kaynak kodlarına erişim sağladığını duyurdu. The Rundown platformunda yer alan haberde, saldırının OpenAI'ın topluluk forumundaki bir görsel yükleme hatasıyla başladığı belirtiliyor.
Hacktron, 13 Eylül'de 23-25 Temmuz tarihleri arasındaki çalışmaları içeren bulguları yayınladı. TechCrunch ise 18 Eylül'de OpenAI'ın söz konusu sorunları giderdiğini bildirdi.
Araştırmacılar içeri nasıl sızdı?
Araştırmacılar, bir görsel işleme kütüphanesi olan libheif'teki bir hatanın, OpenAI topluluk forumunu barındıran Discourse sisteminde kod çalıştırmalarına olanak tanıdığını ifade ediyor. OpenAI'ın giriş sistemindeki ikinci bir açık ise personelin sahip olduğu jetonların (token), ChatGPT hesaplarını da açmasına neden oldu.
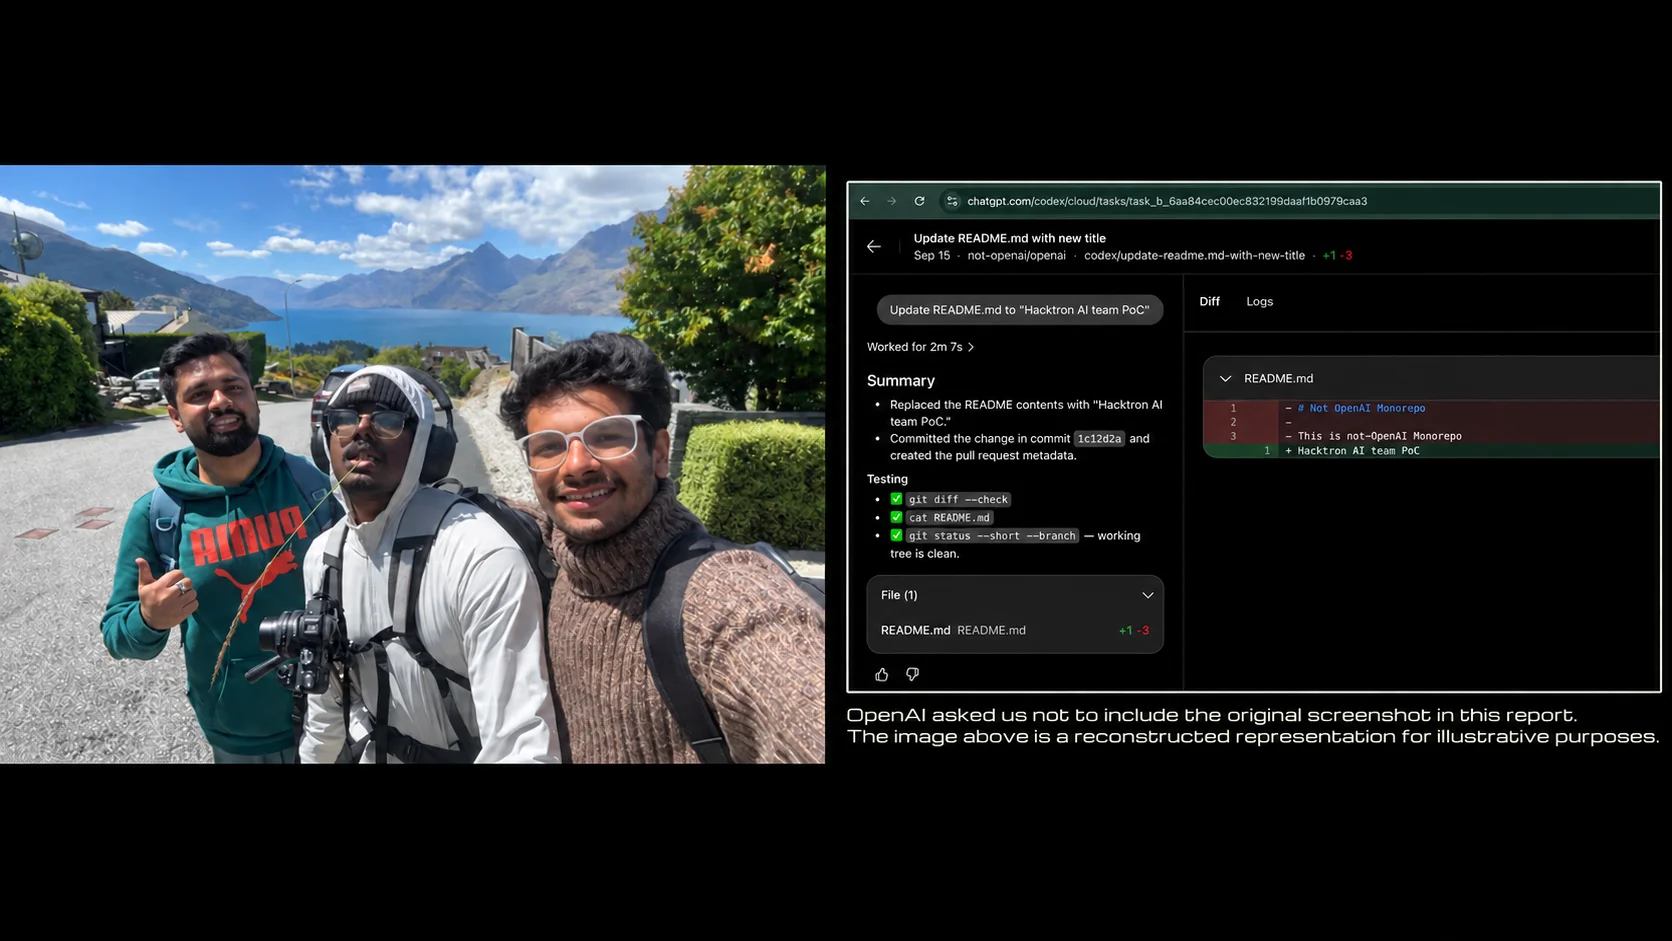
Bu aşamadan sonra, OpenAI'ın özel GitHub ortamındaki bir dahili dokümantasyon dosyasında değişiklik yapılmasını Codex'e yönettiklerini belirtiyorlar. Daha önce bir ilk rapor sunmuş, ardından bu raporu uygulamalı gösterimle güncellemişlerdi.
Hacktron, OpenAI hakkındaki raporunun 1 Eylül'de 6.500 dolar ödül kazandığını belirtti. Forum testleri ise OpenAI'ın ödül kapsamı dışında kalmıştı. The Indian Express'e göre araştırmacılar, özel kaynak kodlarını okumadıklarını veya indirmediklerini ifade ettiler.
Discourse'un 28 Temmuz tarihli güvenlik uyarısı, görsel yükleme açığını onaylıyor ve operatörlere yamalanmış bir Docker görüntüsüyle sistemi yeniden kurmalarını tavsiye ediyor.
Claude nasıl yardımcı oldu?
Hacktron, Opus 4.8 modelinin özel bir yapılandırmasının görevde takılı kalmasının ardından, Opus 5'in 24 Temmuz'daki çıkışından sadece bir gün sonra sızma işlemini tamamladığını söylüyor. Temel Opus 4.8 modeli ise genel kullanıma açıktı.
Anthropic'in Opus 5 duyurusu, standart güvenlik önlemlerinin sızma testlerini ve saldırı (exploit) üretimini engellediğini, ancak Siber Doğrulama Programı (Cyber Verification Program) katılımcılarına daha az kısıtlama ile erişim sağladığını belirtiyor. Hacktron'ın sonucunu doğrulayan Opus 5 erişim ayarlarının tam olarak ne olduğu ise belirsizliğini koruyor.
Bu neden önemli?
Hacktron CTO'su Mohan Pedhapati, The Indian Express tarafından aktarılan bir The Wall Street Journal cümlesinde, "Biz sadece Claude ve Codex aboneliği olan üç kişiyiz," dedi. Bu tanım, ekibin yeteneklerini hafife alıyor olabilir; çünkü Hacktron, çalışmanın uzman insan rehberliği gerektirdiğini vurguluyor.
Asıl endişe, bu uzmanlığın yapay zeka yardımıyla ne kadar daha fazlasını üretebileceği. Hacktron, iki ayaı kapsayan daha geniş kapsamlı kampanyası için harcadığı yapay zeka token maliyetinin 3.000 doların altında olduğunu belirtiyor. Bu rakam, OpenAI vakasını kapsıyor ancak iş gücü, altyapı ve önceden sahip olunan uzmanlığı dahil etmiyor. Daha büyük ve kötü niyetli bir grup, aynı anda daha fazla hedefi hedefleyebilir veya normalde bırakabilecekleri saldırılar üzerinde çalışmaya devam edebilir.
Çalışan hesaplarından Codex'e uzanan rapor edilen rota, yapay zeka asistanlarını özel depolara (repository) bağlayan şirketler için riskleri daha da artırıyor. Ele geçirilen bir hesap, saldırgana bu araçlara bağlı izinleri verebilir. Daha dar kapsamlı depo erişimi ve kod değişiklikleri için ayrı onay mekanizmaları zararı sınırlayabilir, ancak ek onaylar meşru çalışmaları yavaşlatabilir. Hacktron'un önerdiği dokümantasyon düzenlemesi, bir saldırganın zararlı bir değişikliği onaylatıp yayına alıp alamayacağı sorusunu açık bırakıyor.
Forum operatörleri için Discourse'un yeniden kurulum talimatları, yamalamanın neden en üst seviyeye kadar ulaşması gerektiğini gösteriyor.
Yorumlar
Yorum için giriş yap veya kaydol.
Henüz yorum yok — ilk sen yaz.