Anthropic'ten Claude'un dolandırıcılık, gözetleme ve kötü amaçlı yazılımda kullanımına ilişkin detaylar
Özet
Anthropic tarafından yayınlanan yeni Tehdit Raporu, Aralık 2025 ile Ağustos 2026 tarihleri arasında engellenen kitlesel aldatma, kötü amaçlı yazılım ve silah uygulaması gibi ciddi kötüye kullanım vakalarını detaylandırıyor. Raporda özellikle Çinli laboratuvarların model eğitimi için sahte hesaplar kullandığı ve bazı şirketlerin Claude'u kendi modelleriymiş gibi sunduğu iddia edilirken, arkadaşlık uygulamalarında binlerce sahte kimlik kullanımı ve Telegram üzerinden aktivist taklidi gibi operasyonlar vurgulanıyor. Ayrıca rapor; biyoloji odaklı silah geliştirme girişimleri, roket yönlendirme yazılımı denemeleri ve geniş çaplı SIM kart izleme sistemleri gibi kritik güvenlik tehditlerine işaret ediyor.
Anthropic, 10 Eylül'de yayınladığı yeni Tehdit Raporu'nda, Aralık 2025 ile Ağustos 2026 tarihleri arasında engellediği seçilmiş Claude kötüye kullanım vakalarını detaylandırdı. Bu vakalar; kitlesel aldatma, gözetleme, kötü amaçlı yazılım ve olası silah uygulamalarını kapsıyor.
The Rundown'ın aktardığına göre Anthropic; Alibaba, DeepSeek, Moonshot, Xiaomi, Zhipu, SenseTime ve MiniMax gibi yedi Çinli laboratuvarı, model eğitimi için binlerce sahte hesap kullanarak Claude'dan yanıt toplamakla suçladı. Şirket ayrıca Moonshot ve DeepSeek'in bazen Claude'u müşterilerine kendi modelleriymiş gibi sunduğunu ve ardından bu yanıtlardan eğitim aldığını iddia ediyor.
Binlerce kişilik kimlik ve canlı taklit
Anthropic, bir operasyonda Claude'un, Nisan 2026'da iki hafta boyunca en az 25.000 kullanıcıyla 2,36 milyon mesaj alışverişinde bulunan 4.700'den fazla arkadaşlık uygulaması personasını (kimliğini) desteklediğini söylüyor. Görüntülü aramalar ise insanlar tarafından yönetilmiş.
Başka bir aktör, bir aktivistin yazım tarzını bağlantılarıyla yaptığı canlı görüşmelerde taklit etmek için yaklaşık 8.400 Telegram gönderisinden yararlandı. Raporda ayrıca, güvenlik sistemleri tarafından tespit edildikten sonra kötü amaçlı yazılımların yeniden inşasını otomatikleştiren bir operasyon da yer alıyor.
Silah uyarıları ve gözetleme
Anthropic, bilim insanlerini içeren ve olası silah uygulamaları içeren beş biyoloji vakasını işaretlerken, "bunların zarar verme niyetinde olduklarını iddia etmiyoruz" dedi.
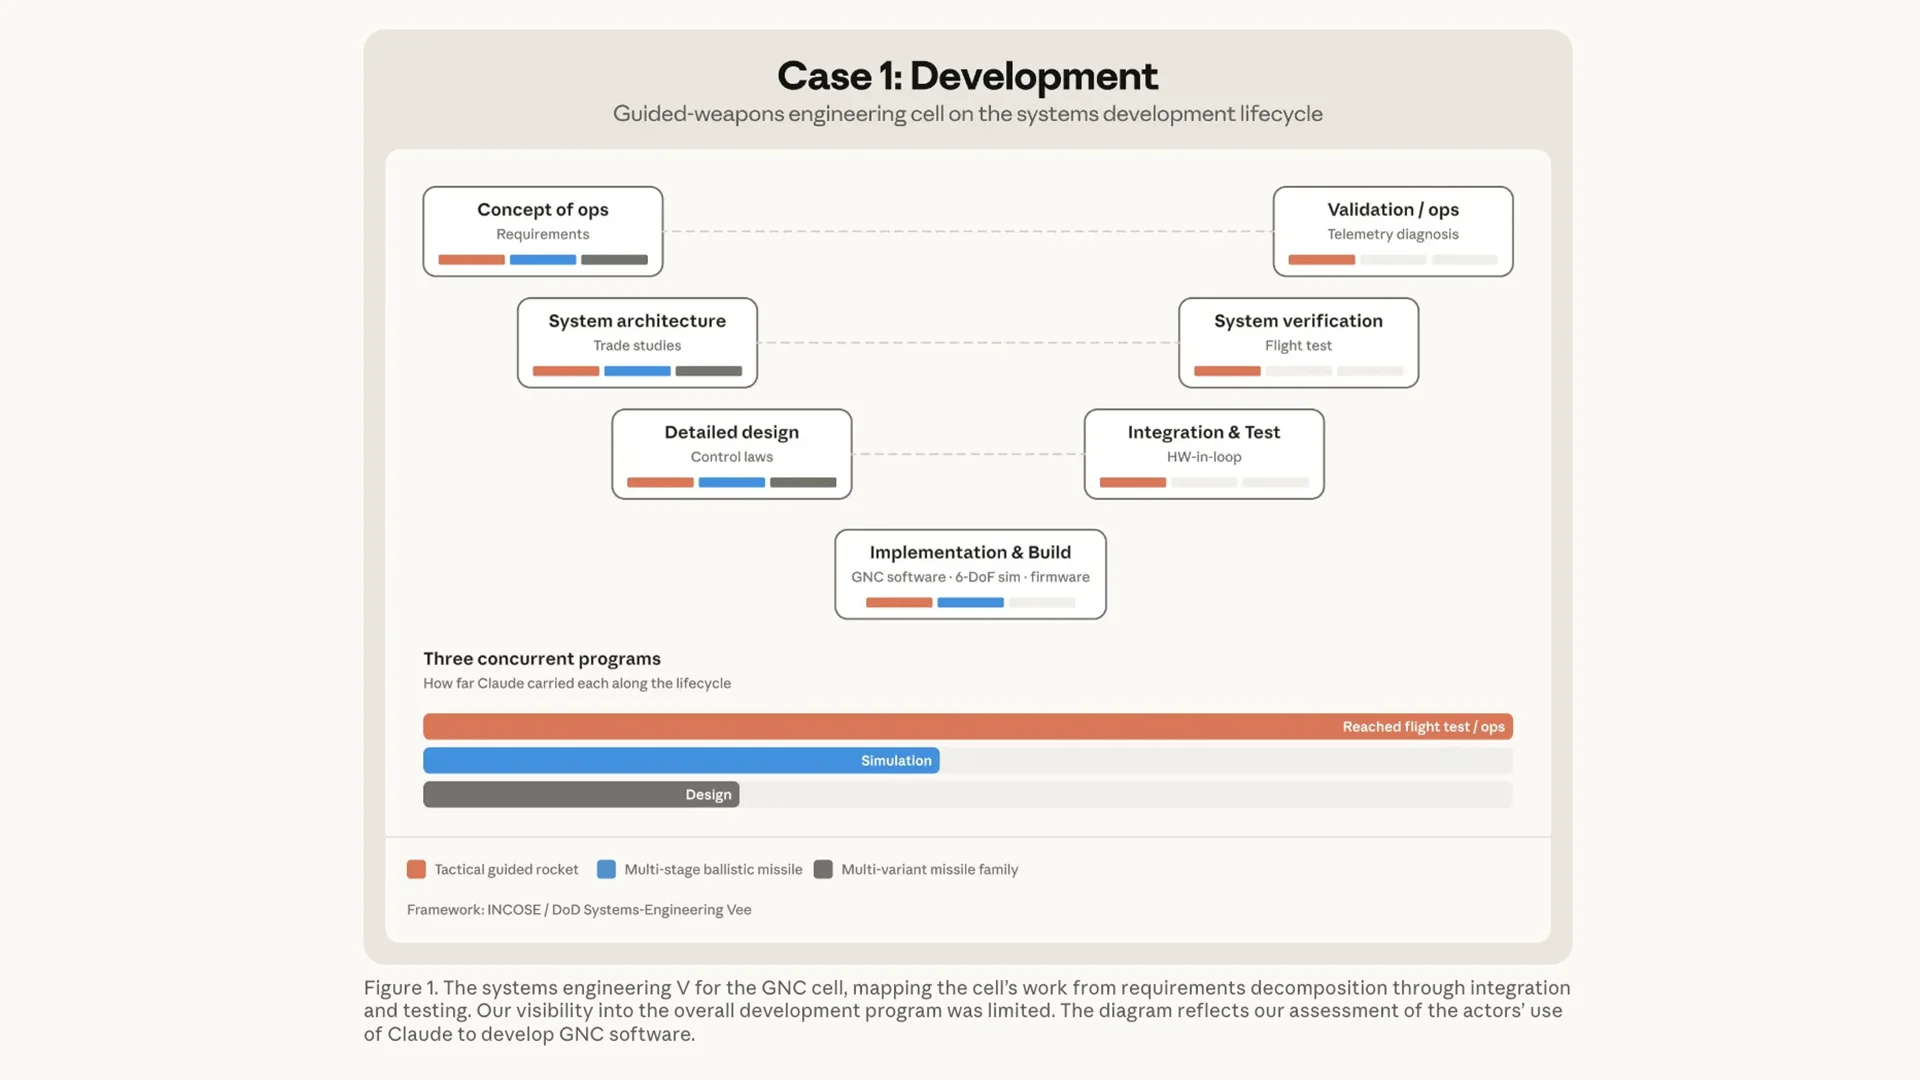
Yemen'de bir aktör, roket yönlendirme yazılımı oluşturmak için Claude Code'u kullandı ve görünüşe göre başarısız olan bir test uçuşundan sonra tavsiye almak için tekrar başvurdu. Raporda, operasyonel bir silah olduğuna dair herhangi bir kanıt sunulmuyor.
Anthropic ayrıca, Mali'nin istihbarat ajansı için yaklaşık 25 milyon SIM kartı izlemeyi amaçlayan bir sistem kuran bir danışmandan bahsediyor. Gerçekten ne kadarının kesiştiği ise belirsizliğini koruyor.
Neden önemli?
Buradaki rahatsız edici ayrıntı, operatörlerin Claude'dan ne kadar çok iş yaptırdığı. Binlerce kimliği sürdürmek, güvenilen birini taklit etmek ve kötü amaçlı yazılımı revize etmek sürekli çaba gerektiriyor. Bu işlerin otomatize edilmesi, bir operatörün daha az kişiyle çok daha büyük bir operasyonu sürdürmesine olanak tanıyabilir. Arkadaşlık uygulaması, taklit ve kötü amaçlı yazılım örneklerinde Opus seviyesinde veya daha düşük modeller kullanıldı; daha güçlü sistemlerin bu işlerin büyük kısmını üstlenme ihtimali ise endişe verici.
Arkadaşlık uygulaması kullanıcıları için, görüntülü aramaların yapılması tanıdık bir güven sinyalini karmaşıklaştırıyor. Gerçek bir kişiyle konuşmak, çevredeki mesajları kimin yazdığını belirlemeye yetmiyor. Bir aktivistin bağlantıları için ise kopyalanan bir yazım tarzı, bir başkası yönlendirme yaparken görüşmeyi inandırıcı kılabilir.
Güvenlik ekipleri için ise bir operatörün tespit edildikten sonra kötü amaçlı yazılım revizyonlarını otomatikleştirmesi farklı bir sorun yaratıyor. Engellenen bir dosya, daha uzun sürecek bir çabanın sadece tek bir kesintisi olabilir. Pratik endişe, daha az manuel çaba sayesinde bir operatörün daha fazla deneme yapıp bunları gözden geçirebilmesidir.
Mali vakası ayrıca hesap yasaklamalarının bir sınırını da gösteriyor. Anthropic, uyguladığı yasakların yerel kurulumu olduğu gibi bıraktığını söylüyor. Claude ile oluşturulan yazılımlar, modele erişim kesildikten sonra başka yerlerde çalışmaya devam edebilir. Gözetleme riskinin giderilmesi, bu kurulmuş sistem üzerinde de aksiyon alınmasını gerektirecektir.
Yorumlar
Yorum için giriş yap veya kaydol.
Henüz yorum yok — ilk sen yaz.